jueves, 14 de febrero de 2019

Sistemas Operativos en Red 2

Directorio

  • Directorio: Es un repositorio único para la información relativa a los usuarios y recursos de una organización.
  • Active Directory es un tipo de directorio y contiene información sobre las propiedades y la ubicación de los diferentes tipos de recursos dentro de la red. Usándolo, tanto los usuarios como los administradores pueden encontrarlos con facilidad.
  • Una de las ventajas que ofrece Active Directory es que puede utilizar LDAP (Lightweight Directory Access Protocol), un protocolo de acceso estándar que permitirá la consulta de información contenida en el directorio.
  • Y puede utilizar ADSI (Active Directory Services Interface) es un conjunto de herramientas de Microsoft que permiten el acceso pero que no están soportadas por LDAP.
Dominio:

  • Un dominio es una colección de objetos dentro del directorio que forman un subconjunto administrativo. Pueden existir diferentes dominios dentro de un bosque, cada uno de ellos con su propia colección de objetos y unidades organizativas.
  • Para poner nombre a los dominios se utiliza el protocolo DNS. Por este motivo, el Active Directory necesita al menos un servidor DNS instalado en la red.
Objetos:

  • La palabra Objeto se utiliza como nombre genérico para referirnos a cualquiera de los componentes que forman parte del directorio, como una impresora, una carpeta compartida, usuario, etc. Incluso podemos utilizar la palabra objeto para referirnos a una unidad organizativa.
Categorías de objetos:

  • Usuarios: identificados con un nombre y a través de una contraseña.
  • Recursos: elementos a los que se puede acceder.
  • Servicios: diferentes funciones a las que los usuarios pueden tener acceso.
Existen objetos que pueden contener a su vez otros objetos (unidades organizativas).

Controlador de dominio


Active Directory implica tener un controlador de dominio, y el controlador de dominio contiene la base de datos del objeto del directorio.


Árboles

Un árbol es simplemente una colección de dominios que dependen de una raíz común y se encuentra organizados como una determinada jerarquía. Dicha jerarquía también quedará representada por un espacio de nombres DNS común.

Bosque

El bosque es el contenedor lógico dentro de Active Directory, abarcando a todos los dominios dentro de un ámbito. Los dominios están interconectados por Relaciones de confianza transitivas que se construyen automáticamente. De esta forma, todos los dominios de un bosque confían automáticamente uno en otros y los diferentes árboles podrán compartir sus recursos.


Unidad organizativa

Es un contenedor de objetos que permite organizar los subconjuntos dentro de un dominio siguiendo una jerarquía. De este modo, podemos establecer una estructura lógica que represente de forma adecuada nuestra organización y simplifique la administración.

Esquema
El esquema se refiere a la estructura de la base de datos. En este sentido, utilizaremos la palabra atributo para referirnos a cada uno de los tipos de información almacenada en la base de datos.


Manual de instalación de un dominio en Windows Server 2016 (descargar)

jueves, 7 de febrero de 2019

Sistemas Operativos en Red

Arquitectura cliente/servidor

.Procesa la información de un modo distribuido. De esta forma, los usuarios finales pueden estar dispersos en un área geográfica más o menos extensa (un edificio, una localidad, un país...) y acceder a un conjunto común de recursos compartidos.

Características:

  • El acceso debe ser transparente (el cliente puede desconocer la ubicación física del recurso que pretende utilizar) y, preferiblemente, multiplataforma, es decir, independiente del sistema operativo, del software de aplicación e incluso del hardware.
Resultado de imagen de red heterogenea cliente servidor
  • Protocolos asimétricos, donde el servidor se limita a escuchar, en espera de que un cliente inicie una solicitud.
  • El servidor ofrecerá recursos.
  • El servidor ofrecerá también una serie de servicios, que serán usados por los clientes. Estos servicios estarán encapsulados, para ocultar a los clientes los detalles de su implementación (por ejemplo, aceptar el requerimiento de un cliente sobre una base de daos o formatear los datos obtenidos antes de transmitirlos al cliente).

  • Facilitará la integridad y el mantenimiento tanto de los datos como de los programas debido a que se encuentran centralizados en el servidor o servidores.
  • Los sistemas estarán débilmente acoplados.
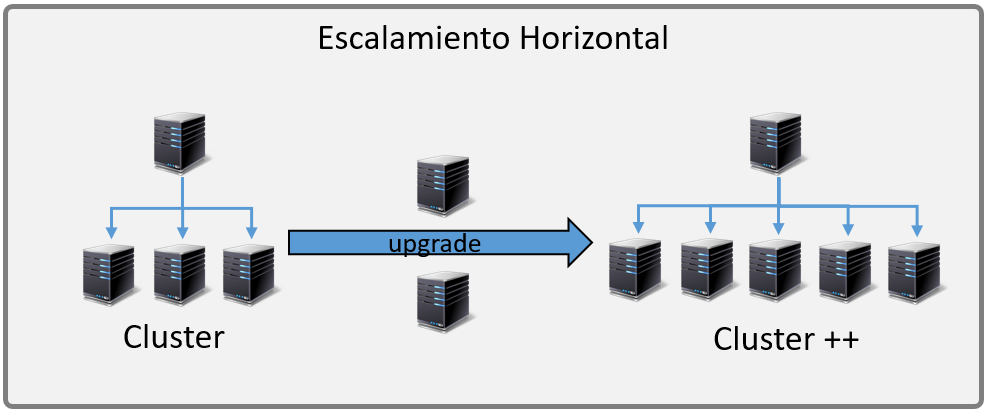
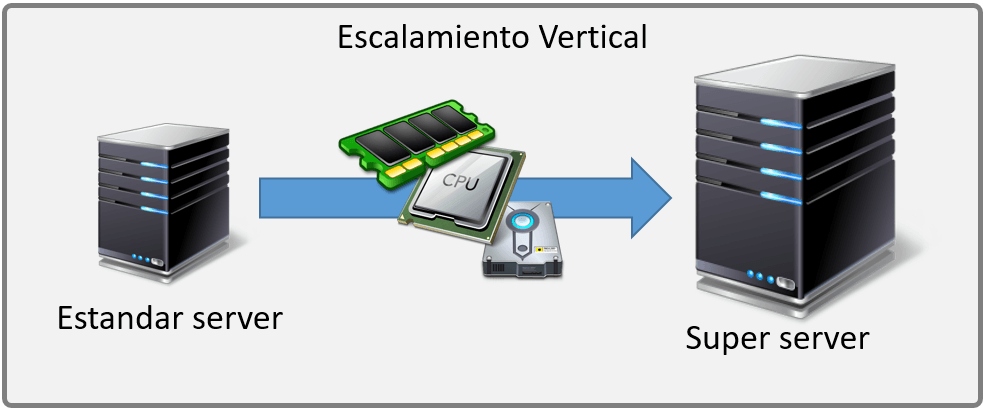
  • Facilitar la escalabilidad (horizontal y vertical).
Resultado de imagen de escalabilidad horizontal y verticalResultado de imagen de escalabilidad horizontal y vertical

Elementos de una Arquitectura cliente/servidor

  • El servidor:
    • Cuando hablamos de una forma genérica, al mencionar a un servidor, nos referimos a un ordenador, normalmente con prestaciones elevadas, que ejecuta servicios para atender los demandas de diferentes clientes.
    • Sin embargo, bajo el punto de vista de la arquitectura cliente/servidor, un servidor es un proceso que ofrece el recurso (o recursos) a los clientes que lo solicitan.
    • Al servidor en un entorno cliente/servidor se suele denominar back-end.


  • El cliente:
    • Cuando hablamos de un servidor nos referimos a un ordenador que requiere los servicios de un equipo servidor.
    • En entornos cliente/servidor, suele utilizarse el término front-end para referirse a un proceso cliente.
Resultado de imagen de sistema operativo cliente
  • El Middleware:
    • Es la parte software que se encarga del transporte entre el cliente y el servidor por lo que se ejecuta en ambos lados de la estructura, tanto en el cliente como en el servidor.
    • Estructurar el middleware en tres niveles:
      • El protocolo de transporte que será común para otras aplicaciones del sistema.
      • El sistema operativo en red.
      • El protocolo de servicio que es específico del tipo de sistema cliente/servidor que estemos considerandos.
El Middleware es el software que se sitúa entre el sistema operativo y las aplicaciones que se ejecutan en él. Funciona como una capa oculta que permite la comunicación y la administración de datos en aplicaciones distribuidas, a veces se denomina "plumbing", porque conectan dos aplicaciones para que se puedan pasar fácilmente datos y bases de datos por una canalización.


Concepto de Sistema Operativo en Red

  • Sistema Operativo en Red debe ofrecer transparencia tanto a los procesos que actúan como clientes como a los que actúan como servidores, y debe hacerlo en los siguientes aspectos:
    • La autenticación: el mismo nombre de usuario y la misma contraseña deben servir para acceder a recursos en todo el sistema.
    • La confidencialidad: en la transmisión de los datos utilizando algún mecanismo de cifrado para el intercambio de información entre el cliente y el servidor.
    • El espacio de nombres: los convenios sobre los nombres de los recursos deben ser independientes de los sistemas operativos que los alojan.
    • La ubicación: cada recurso debe conocerse sólo por su nombre, sin importar el sistema donde se ejecutan.
    • El protocolo que nos permite ejecutar un servicio en el cliente como si se tratara de un procedimiento local, encapsulado todo el proceso de comunicación, se denomina RPC (Remote Procedure Calls).
    • La administración: se debe facilitar un mismo mecanismo de gestión para todos los recursos.
    • Los protocolos: deben tener una API (Application Programming Interface) idéntica en todos los sistemas.
    • El acceso a los recursos: Debe producirse como si estuviese ubicado en el mismo sistema donde se encuentra el cliente.
    • El tratamiento a fallos: se deben ofrecer mecanismos de detención de los fallos.
    • El tiempo: Los relojes de todos los dispositivos de la infraestructura deben estar sincronizados.
Grupos de trabajo como alternativa al modelo cliente/servidor
Un grupo de trabajo es la forma más simple de compartir recursos entre diferentes ordenadores de una red de dimensiones reducida. En él, todos los equipos se encuentran al mismo nivel de importancia y ninguno de ellos tiene control sobre los otros.
En este tipo de estructuras cada ordenador dispone de sus propias cuentas de usuario, administradas de forma local.
Un grupo de trabajo puede ser la solución más acertada cuando hablamos de un conjunto pequeño de ordenadores, que se encuentra en la misma red, donde cada uno de ellos ofrece recursos en función de sus propias características y donde la seguridad no es relevante.
Limitaciones:
  • La seguridad no se encuentra centralizada.
  • Es complicado realizar cambios en la configuración (hay que aplicarlos en cada ordenador implicado).
  • Las cuentas de usuario son locales y sólo podemos utilizarlas en el ordenador donde se han creado.
  • El administrador local de un equipo puede hacer cambios en la configuración que afecten al resto de los usuarios.

Sistemas operativos más frecuentes en una infraestructura clientes/servidor

En el lado servidor, los sistemas más habituales son:
  • Microsoft Windows Server (principalmente las versiones 2003, 2008, 2012, 2016).
  • GNU/Linux Server
  • UNIX (IBM AIX, HP-UX)
  • Solaris/OpenSolaris
  • Apple OS X Server


Requisitos servidores:

Windows Server 2016

Componente
Requisitos mínimos
Requisitos recomendados
Procesador
1.4 GHz 64 bits
Los requisitos recomendados dependerán de la versión de Windows Server 2016 que se vaya a instalar.

Memoria RAM
512 MB
Espacio de disco duro
32 GB
Red
Gigabit (10/100/1000baseT) Ethernet adapter
Vídeo
Super VGA (1024x768)
Dispositivos de entrada
Teclado y ratón


Ubuntu Server

Componente
Requisitos mínimos
Procesador
X86 a 1 GHz
Memoria RAM
1 GB
Tarjetagráfica
Super VGA (800x600)
Espacio Disco Duro
15 GB (swap incluida)
Monitor
Super VGA (800x600)
Dispositivos de entrada
Teclado y ratón

Adjunto unos pdf con los pasos para instalar una máquina virtual de Windows Server 2016 y Ubuntu Server:


Descargar Instalación Ubuntu Server
Descargar Instalación Windows Server 2016